Stel je voor: je ontvangt een e-mail die nét echt lijkt, zonder taalfouten, met het logo van je organisatie en een verzoek van ‘HR’ om even snel een document te ondertekenen. Je bent net begonnen in een nieuwe functie, zoals je laatst op LinkedIn hebt geplaatst. Je wilt alles goed doen en bent bang om als zeur over te komen als je nu al overal vragen over gaat stellen. Klik je dan maar? Of voelt het toch niet helemaal lekker? En wat als er een collega met volle handen voor de deur staat en jij uit beleefdheid de deur opent, zonder te weten wie het is?
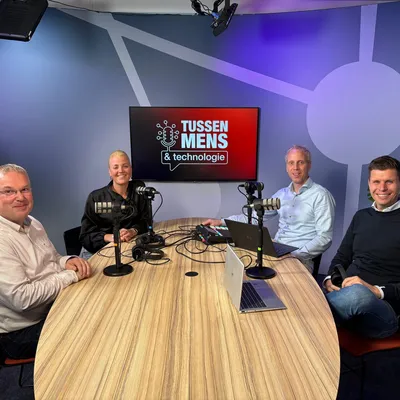
Het zijn precies deze alledaagse, herkenbare momenten waarop het (bijna) mis kan gaan. Want wist je dat zo’n 70% van alle datalekken terug te herleiden zijn op menselijk handelen – soms door onoplettendheid, soms door stress, soms door pure nieuwsgierigheid? Jeroen, Business Advisor Cybersecurity bij Unica ICT, sprak onlangs als gast van de podcast ‘Gehackt! Wat moeten we nu doen?’ over zijn bevindingen. Dat deed hij samen met Merel Koenderink van Security Awareness Trainingsplatform KnowBe4. Met realistische voorbeelden die dagelijks voorbijkomen wanneer het mis gaat. Hij neemt je er in deze blog in mee, en laat je vooral zien hoe je ervoor kunt zorgen dat medewerkers steeds slimmere beslissingen nemen.
Van directie tot receptioniste. Iedereen binnen een organisatie kan geraakt worden door de gevaren van social engineering, phishing en het onvoorzichtig delen van informatie. Zeker nu criminelen met AI heel geloofwaardige phishingmails kunnen fabriceren; het tijdperk van de prinsen die in gebrekkig Nederlandse vertalingen waar ze jou hun miljoenen willen nalaten zijn allang voorbij. Technische maatregelen als firewalls en antivirussoftware zijn vanzelfsprekend belangrijk, maar zonder aandacht voor het menselijke aspect blijft je organisatie kwetsbaar. Hoe goed is jouw organisatie eigenlijk voorbereid? Is er een cultuur waarin collega’s elkaar durven aanspreken op onveilig gedrag? Weet iedereen hoe verdachte situaties gemeld moeten worden? Of is het vooral een compliance-vinkje, één keer per jaar een training en verder business as usual?
Human Risk Management gaat verder dan techniek en regels. Het draait om bewustwording, training en empowerment van iedere medewerker. Goed getrainde medewerkers kunnen een sterke menselijke firewall vormen voor je organisatie. Want uiteindelijk is de mens niet de zwakste schakel, maar juist de laatste verdedigingslinie tegen cyberdreigingen.
Nog steeds is ongeveer 70% van alle datalekken terug te voeren op menselijk handelen, zowel opzettelijk als onopzettelijk. Cruciaal dus dat je je medewerkers bewust maakt van de gevaren en je cybersecurity naast de technische kant uit te breiden. Ze moeten weten hoe ze verdachte situaties herkennen en hoe ze deze kunnen melden, zodat ook die verdedigingslinie ijzersterk is. Juist omdat het ook loont dat deze versterkt wordt. Essentieel zijn drie aspecten: de houding en het nemen van verantwoordelijkheid, het hebben van kennis en het herkennen van dreigingen, maar ook vaardigheden om ze te signaleren en vervolgens melden. Human Risk Management is daarmee een noodzakelijke evolutie.
CEO-fraude, phishing, bedrog via social media; er zijn talloze praktijkvoorbeelden waaruit blijkt dat een klik uiteindelijk toch wordt gemaakt. Uit nieuwsgierigheid, hoge werkdruk, werkstress, net even niet lekker in je vel zitten, net weer begonnen na je vakantie of net gestart met je nieuwe baan. Situaties waarin je weinig tijd hebt om toch even goed naar de ‘rode vlaggen’ van een bericht te kijken en je dus gewoonweg even minder oplettend bent. Het verhogen van het bewustzijn en de houding van medewerkers is daarin ontzettend belangrijk. Juist om ze ook in zulke situaties weerbaar te maken.
Trainingen leiden zo tot betere herkenning en minder klikken op phishingmails, vooral wanneer medewerkers het nut ervan inzien en er binnen de organisatie voorbeelden zijn van echte incidenten. Daarin is het advies om niet één afdeling te trainen, dat is namelijk niet effectief, maar iedereen binnen de organisatie. Alle afdelingen lopen immers risico en zijn samen verantwoordelijk voor de veiligheid van een organisatie. Trainingen worden steeds gerichter en relevanter gemaakt op basis van rol en risicoprofiel, zodat medewerkers content krijgen die aansluit bij hun verantwoordelijkheden en taken. Denk bijvoorbeeld aan de rol van een medewerker die alleen de telefoon aanneemt, hij of zij hoeft minder getraind te worden in CEO-fraude omdat deze medewerker toch geen betalingen doet. Maar wat wel weer heel relevant is, zijn dan trainingen voor telefoongesprekken. Niet klakkeloos van alles vertellen bijvoorbeeld over de onlangs vervangen laptops in de organisatie. Die relevantie en gerichtheid sluit dan aan bij de bredere visie van Human Risk Management, waarin techniek én mens worden verbonden.
Human Risk Management is een breder ecosysteem dan alleen phishingtrainingen. Het combineert technische maatregelen met bewustwording en empowerment van de medewerker. Het proces omvat drie pijlers, samengevat als DEEP: Detect (technische preventie), Educate (bewustwording en training), Empower (praktische tools om risico’s te melden en een veilige cultuur te creëren) en Protect (bescherming van de organisatie).
Een voorbeeld van empowerment is het gebruik van een button waarmee medewerkers verdachte e-mails gemakkelijk kunnen melden, wat de veiligheid vergroot zonder de gebruiksvriendelijkheid te schaden. Met een klik (hoe cru eigenlijk 😉) kunnen medewerkers zo een verdacht bericht melden. Daarnaast is het belangrijk om een cultuur te stimuleren waarin collega’s elkaar wijzen op onveilig gedrag, zonder dat dit als vervelend wordt ervaren.
De NIS2-richtlijn, die vertaald wordt naar nationale wetgeving zoals de Nederlandse Cyberbeveiligingswet, legt de nadruk op drie plichten. De zorgplicht, de meldplicht en de registratieplicht. In die zorgplicht wordt gesteld dat organisaties verplicht zijn om maatregelen te nemen, expliciet in het trainen van directie en management. Zij moeten weten wat er aan risico’s bestaat. Maar ook dat je je medewerkers de juiste tools moet geven en ervoor moet zorgen dat ook zij over dat bewustzijn beschikken. Dit maakt Human Risk Management niet alleen een keuze, maar ook een vereiste voor compliance. Het wordt niet alleen geëist vanuit NIS2 en de Cyberbeveiligingswet, maar ook bijvoorbeeld vanuit ISO27001 en veel cybersecurityverzekeringen.
Wil je aan de slag met Human Risk Management, dan begint de implementatie bij bewustwording binnen je IT-afdeling. Maar zonder steun van het management is het effectief doorvoeren van maatregelen lastig, dus goed om ook daar het bewustzijn te vergroten. Vervolgens kun je ook andere afdelingen zoals HR, juridische zaken en interne communicatie betrekken om training en bewustwording te verankeren binnen de organisatie. Start dan met een nulmeting via bijvoorbeeld phishingsimulaties, zo kun je ook goed bijhouden wat de effecten zijn na een bepaalde periode van training. Zijn medewerkers zich meer bewust van phishing, is er een bepaalde groep waar je extra training kunt aanbieden, worden ze gemotiveerder om phishing te melden?
In de tweede aflevering van “Gehackt! Wat moeten we nu doen?” duiken hosts Thijs Kappert en Frank Dammers in de wereld van Human Risk Management. Dat doen ze samen met hun collega Jeroen Voogd en Merel Koenderink van KnowBe4. Je hoort concrete voorbeelden van phishing-scenario’s, dashboards die wél iets zeggen, en hoe je van ‘eenmalige training’ naar continu leren gaat.